Критична діра в Android 14–17: як перевірити, чи є в телефоні виправлення
Google у листопадовому бюлетені безпеки закрила критичну вразливість Android з номером CVE-2026-58868. Вона дозволяє віддаленому зловмиснику виконати власний код на телефоні, і для цього жертві не треба нічого натискати чи відкривати. Під ризиком пристрої з Android 14, 15, 16 і 17. Телефони з Android 12 і 13 у бюлетені не названі, але Google їх і не виключає.
Спокійні новини теж є. Станом на 4 листопада Google не повідомляла про реальні атаки через цю діру, а в каталог відомих експлуатованих вразливостей американського агентства CISA вона не потрапила. Виправлення вже існує, залишилося отримати його на свій телефон.
Що саме знайшли
Помилка сидить у системному компоненті, який обробляє медіа: це переповнення буфера в функції onOutputReceived у файлі FrameDecoder.cpp. Як саме зловмисник дістанеться до цього коду, ні бюлетень, ні запис у базі CVE не уточнюють. Тому твердити про конкретний сценарій атаки не варто. Відомо лише те, що Google оцінила небезпеку як критичну.
Оцінка має застереження. Критичний рівень виставлено в припущенні, що захист, вбудований в Android і сервіси Google, вимкнений або обійдений. На практиці це знижує ризик, але не скасовує потребу в оновленні.
Вразливість не єдина. Усього в листопадовому бюлетені безпеки Android перелічено 216 проблем, з яких 23 критичні. Ще дві критичні також дозволяють віддалено виконати код, за даними The Hacker News. Тож оновлення варте уваги навіть тоді, коли вам байдуже до номера конкретної діри.
Як перевірити, чи є виправлення
Усе зводиться до дати патча безпеки. Виправлення входить у рівень 2026-11-01 і новіші.
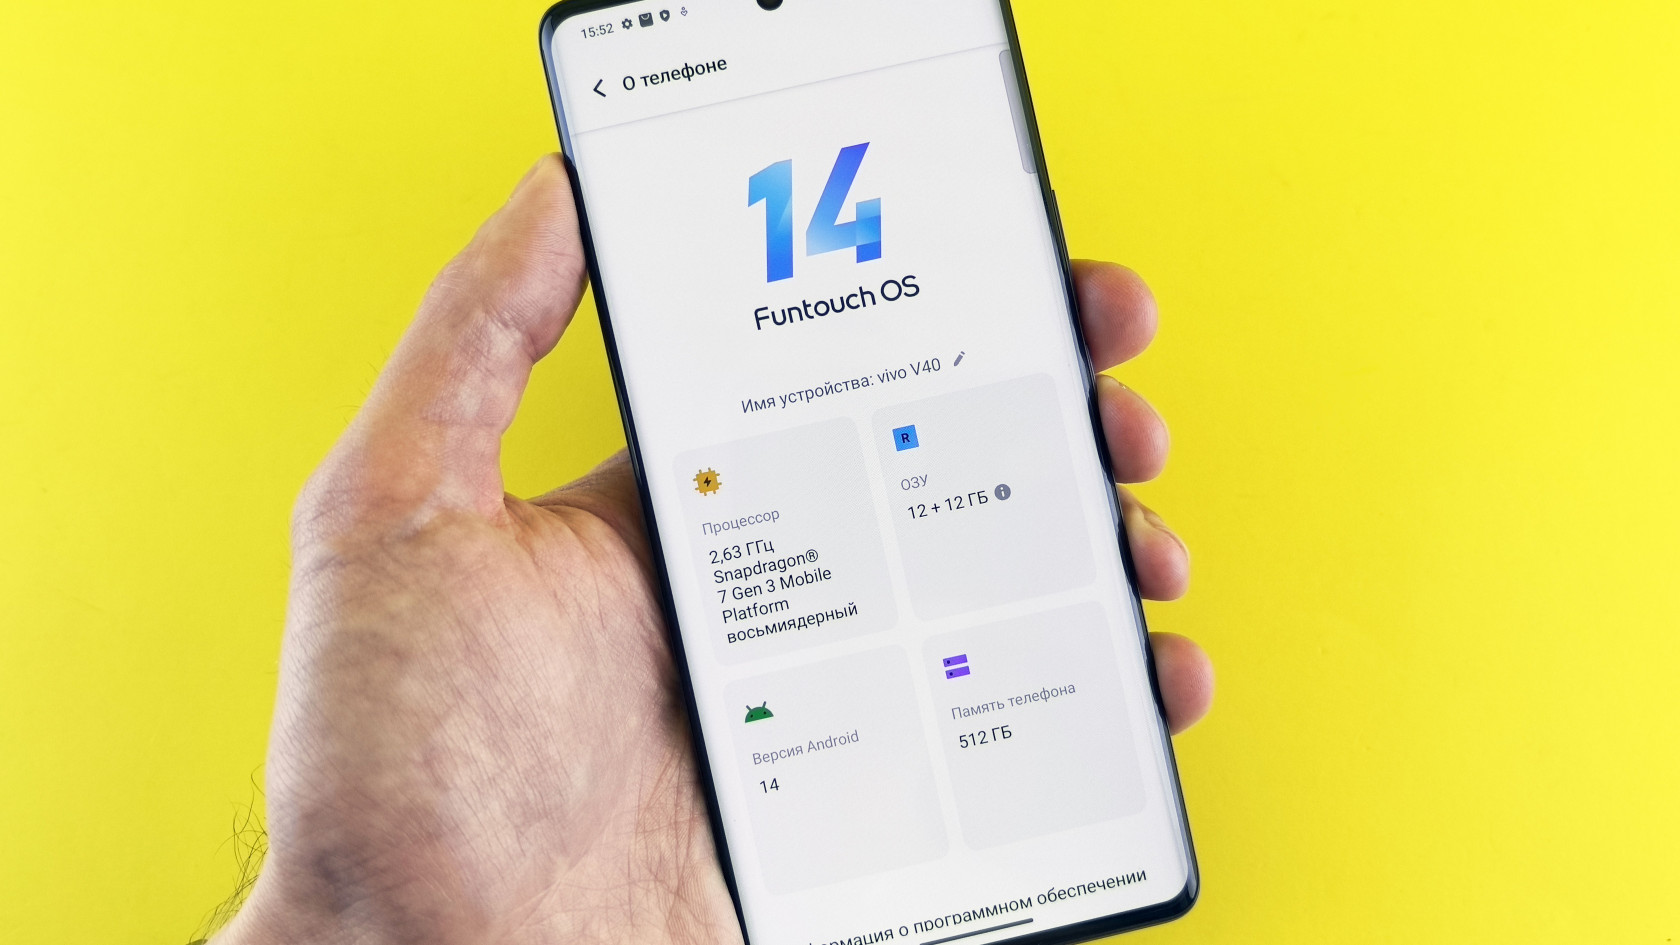
- Відкрийте «Налаштування → Про телефон» (на планшеті — «Про планшет»).
- Торкніться рядка з версією Android. На деяких оболонках спершу потрібен пункт «Інформація про програмне забезпечення».
- Знайдіть рядок «Рівень патча безпеки Android» (англійською — Android security update). Якщо там дата 1 листопада 2026 року або пізніша, ви захищені.
Назви пунктів трохи відрізняються в One UI, HyperOS, ColorOS та інших оболонках, але шлях схожий скрізь. Якщо точної назви не знаходите, скористайтеся пошуком у налаштуваннях за словом «патч».
Якщо оновлення ще немає
Патч приходить не від Google напряму. Спершу його отримують телефони Pixel, а виробники інших брендів і оператори зв'язку випускають оновлення у власному темпі. Іноді це тиждень, іноді кілька місяців. Спробуйте вручну: «Налаштування → Система → Оновлення програмного забезпечення» і натисніть перевірку. Про те, що Pixel уже отримали жовтневий патч, ми писали раніше.
Поки чекаєте оновлення, не ставте програми поза Google Play, не відкривайте підозрілі файли від незнайомців і вмикайте Google Play Protect. Це не закриває саму діру, але зменшує шанс, що шкідливий вміст узагалі потрапить на телефон. Більше простих кроків — у добірці 10 налаштувань безпеки для телефона та ПК.
Що робити, якщо телефон уже не оновлюється
Якщо апарат старий і виробник перестав випускати патчі, виправлення не прийде. Це реальна проблема: на такому пристрої краще не тримати банківські застосунки та не заходити з нього в пошту з важливими листами. Варіанти прості: замінити телефон або хоча б обмежити його використання другорядними справами. Дізнатися, до якого року виробник обіцяє оновлення для вашої моделі, можна на його сайті або в довідці Google про оновлення Android.
Підсумок для звичайного користувача короткий: перевірте дату патча, а якщо вона старша за 1 листопада, перевіряйте оновлення раз на кілька днів і не відкладайте встановлення, коли воно з'явиться.
Відгуки та коментарі
Додати коментар